nginx выпустил исправления для HTTP/2, HTTP/3 и других уязвимых компонентов
18 ноября вышли nginx 1.31.9 и стабильная ветка 1.30.7 с исправлениями нескольких проблем безопасности. Администраторам важно проверить не только номер версии, но и задействованные модули и фактический пакет поставщика.
Главное
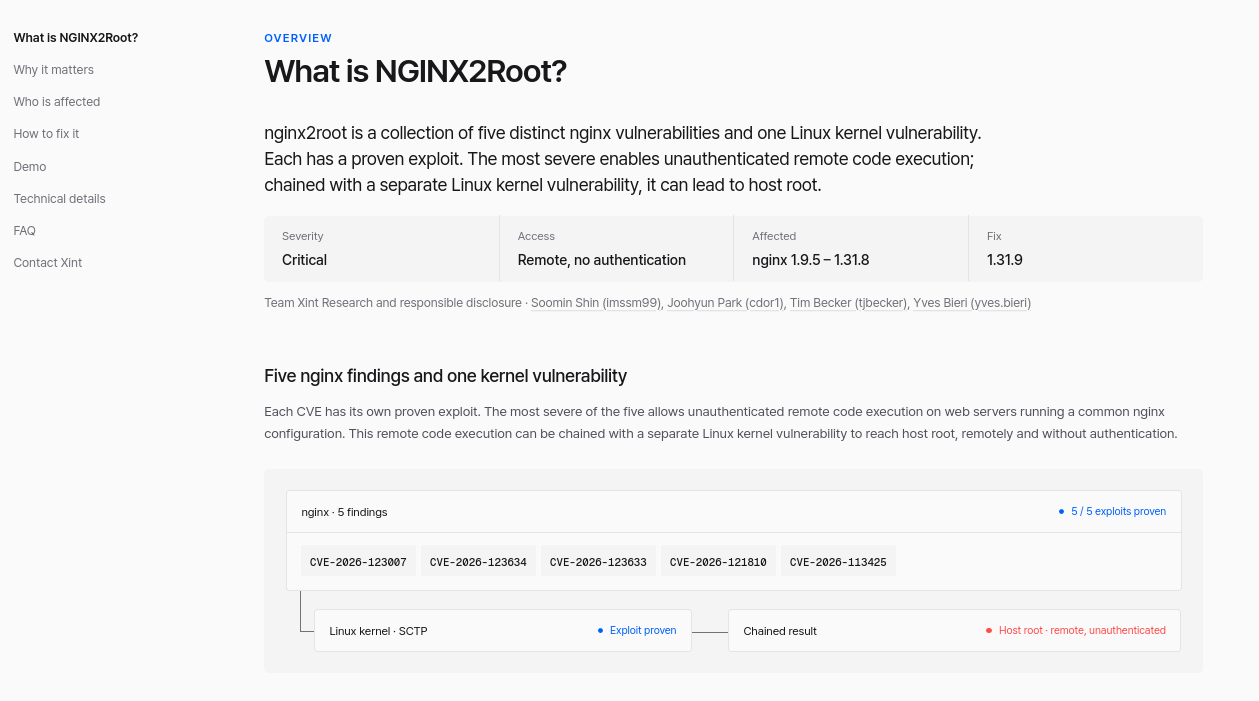
Разработчики nginx 18 ноября 2026 года объявили сразу два обновления: 1.31.9 для основной ветки и 1.30.7 для стабильной. В официальном перечне исправлений указаны ошибки обработки HTTP/2 и HTTP/3, работы DNS-резолвера, почтового прокси и ряда дополнительных механизмов сервера. Поэтому речь идёт не об одной неисправности, а о нескольких независимых участках кода, которые могут использоваться в разных конфигурациях.
Особое внимание привлекла ошибка CVE-2026-123007, связанная с повреждением памяти при управлении потоком HTTP/2. Другая проблема, CVE-2026-123633, относится к обработке HTTP/2, а CVE-2026-121810 затрагивает HTTP/3. Наличие уязвимого компонента в установленном пакете ещё не означает, что конкретный сервер допускает эксплуатацию: необходимо учитывать включённые протоколы и настройки обратного проксирования.
Подробности
В перечень исправлений также вошла CVE-2026-123634 в механизме resolver и исправление в почтовом прокси. Помимо этих записей, официальный анонс перечисляет ошибки обработки тела запроса по TLS 1.3, PROXY protocol версии 2, сочетания alias и try_files, проверки клиентских сертификатов в stream и разбора TLS-потока. Каждая из них требует отдельной оценки применимости к конкретному развёртыванию.
Практический порядок действий начинается с инвентаризации: определить реальную версию исполняемого nginx, происхождение пакета и активные модули. Для официальных веток разработчики назвали исправленные выпуски 1.31.9 и 1.30.7. В дистрибутивах Linux исправления могут поставляться с собственным номером пакета, поэтому ориентироваться исключительно на строку версии без сведений о патчах поставщика неправильно.
Что это меняет
После штатного обновления необходимо проверить конфигурацию, перезапуск службы и доступность обслуживаемых приложений. Если немедленное обновление невозможно, временное отключение отдельных протоколов способно уменьшить поверхность атаки, но не заменяет установку исправлений для других задействованных компонентов. Сведения о релизах и перечне CVE опубликованы на официальном сайте nginx; исходная русскоязычная новость приведена по ссылке на Habr.
Первоисточник
Материал подготовлен STRUCTURE по открытой публикации Habr. Текст и иллюстрации первоисточника не воспроизводятся целиком.