PocketAuth24: независимый сервер авторизации для локальных приложений Битрикс24
Разработчик представил PocketAuth24 — открытый сервис, который можно разместить рядом с коробочной установкой Битрикс24 для обработки авторизации локальных REST-приложений. Решение задумано как независимая альтернатива внешнему OAuth-серверу, но автор отдельно указывает ограничения зрелости и эксплуатации.
Главное
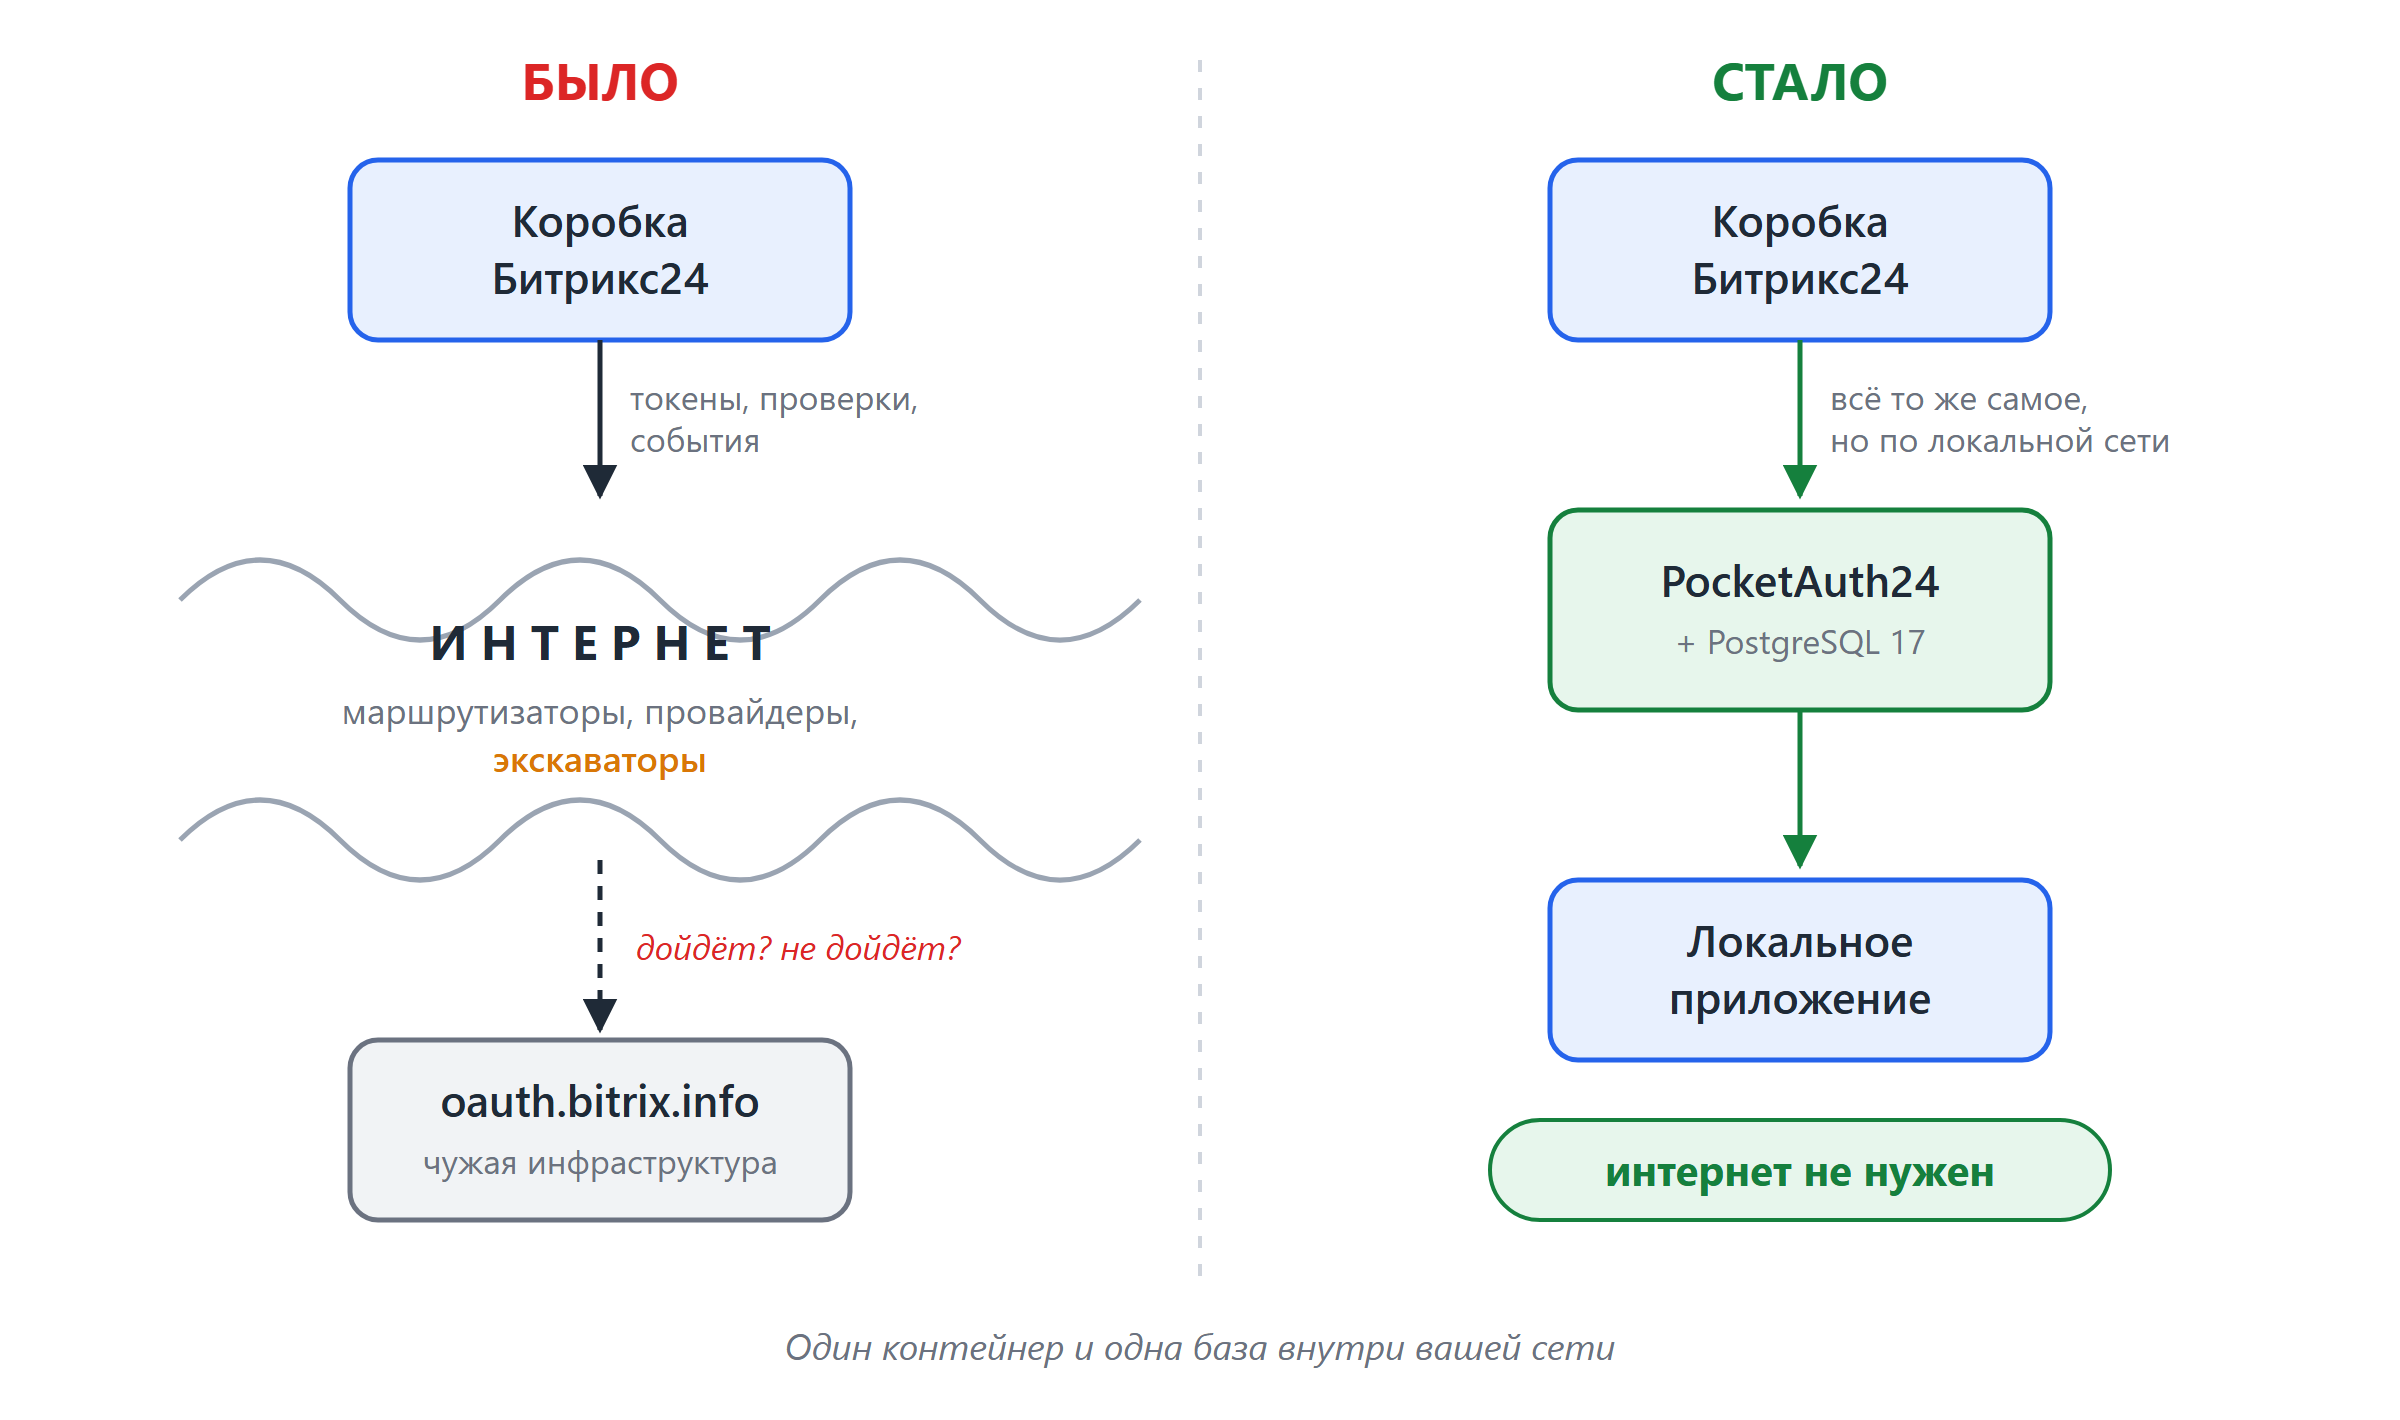
Даже когда корпоративный портал находится на собственном сервере, часть сценариев работы локальных приложений зависит от удалённой инфраструктуры авторизации. PocketAuth24 предлагает перенести соответствующие обращения во внутренний контур компании, сохранив для приложений привычные токены и REST-события. Автор подчёркивает, что это сторонний проект без официальной сертификации или одобрения со стороны производителя Битрикс24. Поэтому его нельзя автоматически считать поддерживаемой заменой штатного сервиса.
В технической основе используются Node.js, TypeScript, Fastify, PostgreSQL и Docker Compose. Сервис регистрирует разрешённые порталы, создаёт учётные данные локальных приложений, проверяет выданные токены и поддерживает их обновление. Указаны раздельное хранение данных порталов и хэширование секретов вместо записи открытых значений. Такая архитектура уменьшает зависимость от внешней сети, но одновременно переносит обязанности по доступности, резервному копированию и контролю доступа на владельца инфраструктуры.
Подробности
Разработчик сообщил о контрактных тестах против реального обмена коробочного портала с облачным OAuth-сервисом. В проверяемые сценарии вошли выдача токенов обычным пользователям, установка локальных приложений, вызовы REST и получение событий. Сходство форматов запросов и ответов позволяет сократить доработки прикладного кода, однако успешный тест совместимости ещё не доказывает корректность всех версий портала или устойчивость при интенсивном использовании. Отдельные интеграции всё равно требуют собственного стенда.
Обработка событий устроена асинхронно: портал получает быстрый ответ, после чего сервис пересылает уведомление обработчику приложения. Автор прямо предупреждает об отсутствии постоянной очереди и гарантированных повторов доставки при отказе получателя или перезапуске процесса. Это особенно важно для интеграций, где каждое изменение заказа или клиента должно сохраняться без потерь. В подобных сценариях приложение должно иметь собственную устойчивую очередь, а эксплуатационная пригодность решения пока требует дополнительного испытания.
Что это меняет
Среди рассматриваемых направлений развития названы резервный режим с переключением между официальным сервером и локальным, более полная реализация OAuth и аудит действий. Эти функции нельзя считать готовыми только потому, что они описаны автором как возможное будущее проекта. Для компаний практический вывод осторожный: собственная авторизация может снизить зависимость от внешнего узла, но становится критичной частью безопасности и требует наблюдения, регламентов восстановления и проверки совместимости перед внедрением.
Первоисточник
Материал подготовлен STRUCTURE по открытой публикации Habr. Текст и иллюстрации первоисточника не воспроизводятся целиком.